
Dünya genelinde internet siteleri ve kurumsal uygulamalarda kullanılan PHP altyapısındaki “PHP2Shell” adı verilen iki kritik güvenlik açığının, belirli koşullarda saldırganların kullanıcı adı veya şifreye ihtiyaç duymadan savunmasız sistemlere müdahale etmesine imkân tanıyabileceği belirtiliyor.
Gelişme üzerine Siber Güvenlik Başkanlığı ulusal ölçekte güvenlik taramaları başlatıldığını ve ilgili kurumların bilgilendirildiğini duyurdu. Başkanlık, e-Devlet Kapısı’nda yapılan kontrollerde hizmetlerin güvenliğini olumsuz etkileyen bir sorun tespit edilmediğini ve kamu dijital hizmetlerinin kesintisiz sürdüğünü açıkladı.
Peki, söz konusu güvenlik açıkları hangi riskleri beraberinde getiriyor, kurumlar siber saldırılara karşı nasıl önlem almalı ve vatandaşların kişisel verilerinin korunması için nelere dikkat edilmeli? Teknoloji Ar-Ge Bilim ve İnovasyon Derneği Yönetim Kurulu Üyesi Melih Aşıcı, PHP altyapısındaki güvenlik açıklarının olası etkilerini ve Türkiye’nin dijital güvenlik alanında atması gereken adımları Elips Haber’e değerlendirdi.
“PHP açıkları sistemlere izinsiz erişim riski oluşturuyor”
Melih Aşıcı, PHP yazılım altyapısında tespit edilen güvenlik açıklarının web siteleri ve kurumsal sistemler açısından risk oluşturduğunu belirtti. PHP’nin özellikle internet sitelerinde ve WordPress tabanlı yapılarda yaygın olarak kullanıldığına dikkat çeken Aşıcı, söz konusu açıkların savunmasız sistemlere yetkisiz erişime kapı aralayabileceğini ifade etti.
Açıkların PHP’nin belirli sürümleriyle ilişkili olduğunu söyleyen Aşıcı, bir saldırganın kullanıcı bilgilerine ihtiyaç duymadan sisteme sızmasının, internet sitesinin temel işleyişini sağlayan altyapıya müdahale edilmesi anlamına gelebileceğini kaydetti. Türkiye’de kamu kurumlarının kullandığı altyapılara da değinen Aşıcı, sözlerini şöyle sürdürdü;
“Türkiye’de kamu kurumları ağırlıklı olarak Microsoft altyapısını kullanıyor. Bankalarda da benzer bir yapı söz konusu. Bu nedenle Türkiye’de bu güvenlik açığından etkilenen kurum sayısının çok fazla olduğunu düşünmüyorum. Ancak PHP altyapısı kullanan sistemler varsa bu riskin göz ardı edilmemesi gerekiyor.”
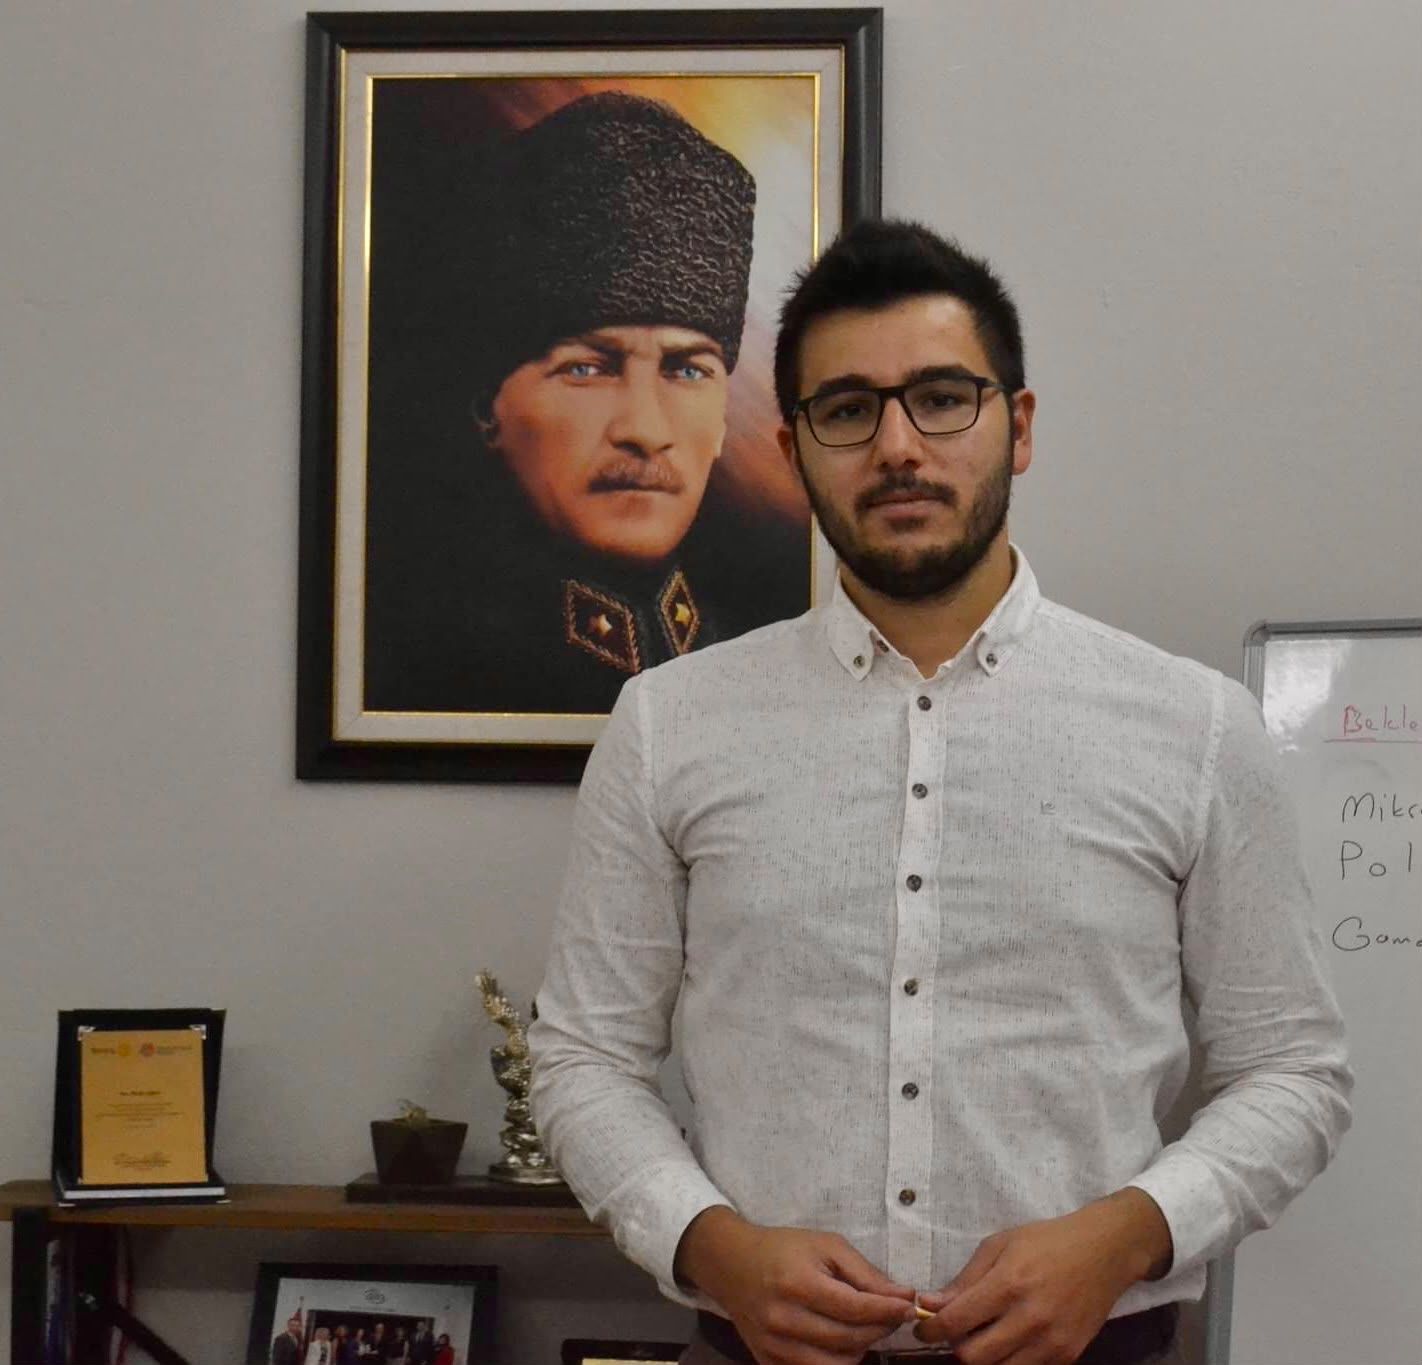
Teknoloji Ar-Ge Bilim ve İnovasyon Derneği Yönetim Kurulu Üyesi Melih Aşıcı
“PHP açığı birden fazla sistemi etkileyebilir”
Aşıcı, güvenlik açığının yalnızca tek bir yazılımı değil, PHP altyapısıyla çalışan farklı sistemleri de etkileyebileceğine dikkat çekerek sözlerini şöyle sürdürdü;
“PHP, bir web sitesinin veya portalın temel yapı taşlarından biri. Bu altyapıda ortaya çıkan bir açık, yalnızca belirli bir yazılımla sınırlı kalmayıp PHP ile çalışan farklı sistemleri de etkileyebilir. Bu nedenle konu ciddi ve uluslararası kamuoyunda gündeme geldi. İnternet tarayıcıları üzerinden eriştiğimiz haber siteleri ve diğer platformlar PHP altyapısını kullanıyorsa bu güvenlik açığından etkilenme riski taşıyabilir. Özellikle kişisel verilerin, kredi kartı bilgilerinin ve diğer hassas bilgilerin bulunduğu sistemlerde riskin dikkate alınması gerekiyor. Ancak bir sistemin saldırıya açık olması, mutlaka saldırıya uğradığı anlamına gelmiyor. Sistemin gerçekten hedef alınıp alınmadığını ayrıca tespit etmek gerekir.”
“e-devlet’in PHP altyapısı kullandığını düşünmüyorum”
e-Devlet Kapısı’nın söz konusu güvenlik açığından etkilenip etkilenmediğini değerlendiren Aşıcı, sözlerini şöyle sürdürdü;
“e-Devlet üzerinden kullanıcı bilgileriyle giriş yaptığımız ve API aracılığıyla e-Devlet’e bağlanan farklı sistemler bulunuyor. PHP altyapısıyla çalışan bu sistemlerde bir güvenlik açığı olması, e-Devlet ile bağlantılı veriler açısından da risk oluşturabilir. Ancak buradan hareketle doğrudan e-Devlet’in kendi sisteminde bir güvenlik açığı bulunduğunu söyleyemeyiz.
Örneğin, bir bakanlığın internet sitesi PHP altyapısıyla geliştirilmişse ve e-Devlet ile veri alışverişi yapıyorsa bu sistemdeki bir güvenlik açığı risk oluşturabilir. Hangi verilerin alınıp verildiğini ve sistemler arasındaki bağlantıların nasıl yapılandırıldığını bilmeden kesin bir değerlendirme yapmak mümkün değil. Dolayısıyla olası bir veri sızıntısı, doğrudan e-Devlet’in kendisinden değil, onunla bağlantılı sistemlerden kaynaklanabilir.”
“Yerli ve millî yazılımlar da temel altyapı açıklarından etkilenebilir”
Türkiye’nin dijital altyapısının olası siber saldırılara karşı hazırlıklı olup olmadığına ilişkin değerlendirmelerde bulunan Aşıcı, söz konusu güvenlik açığının yalnızca Türkiye’ye özgü bir sorun olarak ele alınmaması gerektiğini belirterek sözlerini şöyle sürdürdü;
“Bu, Türkiye’ye veya herhangi bir ülkeye özgü bir konu değil. Örneğin, bugün yapay zekâ kullanıyoruz ve yapay zekâ uluslararası bir yapı. Yapay zekâ sistemlerinin Python ile geliştirildiğini düşünelim. Python’da bir güvenlik açığı ortaya çıktığında bütün yapay zekâ sistemlerinin bundan etkilenebileceğini söyleyebilir miyiz? Evet. Ancak bu, Türkiye’ye özgü bir sorun değildir. Ülkemizde yerli ve millî bir yapay zekâ geliştirilmiş olsa bile o da aynı yazılım altyapısını kullanıyorsa bu açıktan etkilenebilir. Buradaki mesele, yazılımın kendisinden ziyade temelinde kullanılan altyapıyla ilgili. Bu, işin en temel yapı taşlarından biri. Dolayısıyla tamamen yerli ve millî yazılımlar geliştirmiş olsak bile kullanılan yazılım dilinde bir güvenlik açığı varsa bu risk ortadan kalkmıyor. Kendi işletim sistemimizi yazsak dahi Linux altyapısından yararlanabiliyoruz. Açık kaynak kodlu sistemler kullanıyoruz. Yani bunlar katman katman ilerleyen yapılar. Bu nedenle temelde ortaya çıkan bir güvenlik açığı, farklı sistemleri etkileyebiliyor.”

“Güvenlik açığı, sistemin mutlaka saldırıya uğrayacağı anlamına gelmiyor”
PHP altyapısındaki güvenlik açığının nasıl giderilebileceğine ve kurumların alması gereken önlemlere ilişkin Aşıcı, sorunun çözümü için yeni yazılım sürümlerinin yayımlanması ve sistemlerin güncellenmesi gerektiğini belirtti.
Aşıcı, güvenlik açığının giderilmesi için yazılım güncellemelerinin ve ek güvenlik önlemlerinin önemine dikkat çekerek sözlerine şöyle tamamladı;
“PHP’nin yeni bir sürüm yayımlaması ve sistemlerin bu yeni sürüme geçirilmesi gerekiyor. Yazılımların yeni sürüme uyumlu hâle getirilmesi ve ortaya çıkabilecek uyumsuzlukların giderilmesi de önemli. Bu, uluslararası ölçekte ciddi bir iş yükü ve maliyet anlamına geliyor. Ancak güvenlik açıklarının bir şekilde giderilmesi gerekiyor. Bir güvenlik açığının bulunması, sistemin mutlaka bir saldırıdan etkileneceği anlamına gelmez. Bir açık vardır ancak bu risk, yalnızca yazılım güncellemesiyle değil, farklı güvenlik protokolleri ve önlemlerle de azaltılabilir. Şu anda yapılan çalışmaların bir bölümü de bu yönde. Ortada ciddi bir risk var ancak şirketler ve kurumlar farklı yöntemlerle güvenlik önlemleri almış olabilir. Dolayısıyla bu açığı doğrudan Türkiye’yi etkileyecek bir tehdit olarak değerlendirmek doğru olmaz.”